Von digitalen Kundenportalen über PSD2- und Open-Banking-Schnittstellen bis zur DORA-konformen IT-Resilienz: Webect übersetzt die Anforderungen von BaFin, DORA, MaRisk und DSGVO in sichere, skalierbare Software — für Banken, Sparkassen, FinTechs und Vermögensverwalter, persönlich aus der Region Stuttgart und DACH-weit im Einsatz.
Digitale Lösungen für Banken und Finanzdienstleister.
01
Kundenportale & Banking-Apps
Web- und Mobile-Anwendungen für Kontoübersicht, Kreditanträge, Dokumentenpostfach und Service — barrierefrei, sicher authentifiziert und sauber an Ihre Kernsysteme angebunden.
Kontoinformations- und Zahlungsauslösedienste, Consent-Management und Kontoaggregation über standardisierte Schnittstellen — API-first, nachvollziehbar und DSGVO-konform.
IKT-Risikomanagement, Vorfallprozesse, Resilienztests und Informationsregister nach DORA — kombiniert mit Zero Trust, SOC-Monitoring und Penetrationstests.
Lakehouse-Architekturen, Management-Dashboards und vorbereitete Datenstrecken für das aufsichtliche Meldewesen — mit klarer Datenherkunft und Berechtigungen.
Volldigitale Antragsstrecken mit Identifizierung, Bonitätsabfrage, qualifizierter E-Signatur und automatischer Dokumentation — für kürzere Durchlaufzeiten.
Unsere IT-Lösungen für Banken & Finanzdienstleister im Detail
Vom Online-Kreditantrag bis zum Meldewesen-Dashboard — wir verbinden Kundenerlebnis, Kernsysteme und Compliance zu einer durchgängigen, prüfbaren IT-Landschaft.
Kundenportale & Banking-Apps
Digitale Kanäle, die Kunden gerne nutzen.
Kundinnen und Kunden vergleichen Ihr digitales Angebot mit Neobanken und Big Tech. Wir entwickeln Web-Portale und native Apps für Kontoübersicht, Depot, Kreditanträge, Dokumentenpostfach und Service-Anliegen — mit klarer Nutzerführung, starker Kundenauthentifizierung und konsequenter Barrierefreiheit nach BFSG und WCAG. Das Ergebnis sind digitale Kanäle, die Vertrauen schaffen und Filialen spürbar entlasten.
Die Portale sprechen über definierte APIs mit Kernbanksystem, CRM und Dokumentenmanagement. So entstehen keine neuen Datensilos, und Fachbereiche können Inhalte, Formulare und Produkte selbst pflegen, ohne für jede Änderung ein IT-Release anstoßen zu müssen. Neue Funktionen erreichen Ihre Kunden dadurch schneller und in gleichbleibender Qualität.
Offene Schnittstellen — sicher und standardkonform.
Mit PSD2 sind Kontoinformations- und Zahlungsauslösedienste fester Bestandteil des Zahlungsverkehrs. Wir implementieren Schnittstellen nach etablierten Standards wie Berlin Group NextGenPSD2, binden Aggregatoren an und bauen Consent-Management, Token-Handling und OAuth-2.0-/OpenID-Connect-Flows sauber und prüfbar auf. Dabei achten wir auf saubere Fehlerbehandlung und klare Zuständigkeiten zwischen Bank, Drittanbieter und Kunde.
Ob Sie als Bank Ihre Dedicated Interface betreiben, als FinTech Kontodaten nutzen oder Embedded-Finance-Angebote mit Partnern realisieren: Wir entwerfen API-Architekturen mit Rate Limiting, Monitoring und lückenlosem Logging — die Basis auch für kommende Vorgaben wie PSD3, PSR und FiDA.
Lange Papierprozesse kosten Abschlüsse. Wir digitalisieren Kontoeröffnung und Kreditvergabe Ende-zu-Ende: dynamische Antragsstrecken, Identifizierung per VideoIdent, eID oder Bank-Ident, automatisierte Auskunftei-Abfragen, Einkommensprüfung über Kontoauszugsanalyse und Vertragsabschluss mit qualifizierter elektronischer Signatur. Kunden schließen so in wenigen Schritten ab, ohne Medienbruch und ohne Wege in die Filiale.
Hinter der Oberfläche steuert eine regelbasierte Workflow-Engine Kompetenzordnung, Votierung und Wiedervorlagen. Jede Entscheidung wird revisionssicher dokumentiert — nachvollziehbar für Innenrevision und Prüfer und mit klaren Übergabepunkten an Kernbank- und Dokumentensysteme. Kreditentscheider sehen alle Unterlagen, Auskünfte und Prüfergebnisse gebündelt in einer übersichtlichen Akte.
Seit Januar 2025 gilt DORA unmittelbar für Kreditinstitute, Zahlungsinstitute, Wertpapierfirmen und viele weitere Finanzunternehmen. Wir unterstützen bei Gap-Analyse, IKT-Risikomanagement-Rahmenwerk, Klassifizierung und Meldung schwerwiegender IKT-Vorfälle sowie beim Aufbau des Informationsregisters für IKT-Drittdienstleister. Bestehende Dokumentation aus BAIT- oder ISO-27001-Projekten nutzen wir dabei weiter, statt bei null zu beginnen.
Technisch setzen wir Zero-Trust-Architekturen, Netzwerksegmentierung, privilegiertes Zugriffsmanagement und ein durchgängiges Security-Monitoring um. Regelmäßige Penetrationstests und Schwachstellenscans liefern die Grundlage für das geforderte Testprogramm zur digitalen operationalen Resilienz. Ergebnisse und Maßnahmen dokumentieren wir so, dass Geschäftsleitung, Informationssicherheitsbeauftragte und Prüfer den Umsetzungsstand jederzeit nachvollziehen können.
Viele Compliance-Aufgaben laufen noch über Excel-Listen und E-Mail-Verteiler. Wir digitalisieren sie: Workflows für Auslagerungs- und Dienstleistersteuerung nach MaRisk und DORA, KYC-Aktualisierungen, Verdachtsfallbearbeitung nach GwG, Richtlinienmanagement und Kontrollnachweise — jeweils mit Rollenmodell und Vier-Augen-Prinzip. Fristen, Eskalationen und Verantwortlichkeiten werden automatisch überwacht und nicht mehr manuell nachgehalten.
Jede Aktion landet in einem unveränderbaren Audit-Trail. Dashboards zeigen offene Maßnahmen, Fristen und Feststellungen auf einen Blick, sodass Compliance, Informationssicherheitsbeauftragte und Innenrevision mit denselben, aktuellen Informationen arbeiten. Prüfungsanfragen lassen sich so mit wenigen Klicks und belastbaren Nachweisen beantworten, statt Unterlagen tagelang zusammenzusuchen.
Wir führen Daten aus Kernbanksystem, Zahlungsverkehr, CRM und Risikosystemen in einer Lakehouse-Architektur zusammen. Power-BI-Dashboards geben Vorstand, Vertrieb und Risikocontrolling eine konsistente Sicht auf Neugeschäft, Bestände, Margen und Risikokennzahlen — mit klarer Datenherkunft und fein granularen Berechtigungen.
Für das Meldewesen bereiten wir Datenstrecken so auf, dass Datenqualität und Rückverfolgbarkeit nachweisbar sind. KI-Modelle unterstützen bei Betrugserkennung, Churn-Prognosen und Dokumentenanalyse; bei Kreditwürdigkeitsprüfungen berücksichtigen wir die Hochrisiko-Anforderungen des EU AI Act. Modelle dokumentieren wir nachvollziehbar und halten den Menschen bei kritischen Entscheidungen in der Verantwortung.
Schrittweise modernisieren, ohne den Betrieb zu gefährden.
Gewachsene Kernsysteme lassen sich selten auf einen Schlag ablösen. Wir kapseln bestehende Anwendungen hinter stabilen APIs, lagern neue Funktionen in Microservices aus und migrieren Schritt für Schritt nach dem Strangler-Pattern — so bleibt der Bankbetrieb jederzeit stabil. Neue digitale Produkte gehen dadurch früher an den Start, während bewährte Kernfunktionen unverändert und stabil weiterlaufen.
Dabei binden wir Kernbanksysteme, Rechenzentrumsumgebungen, Zahlungsverkehrs- und Wertpapiersysteme über Middleware und Event-Streaming an. Datenmigrationen planen wir mit Abgleichen, Testdaten und Rückfallszenarien, damit jede Umstellung prüfungssicher dokumentiert ist. Parallelbetrieb und schrittweise Umschaltung reduzieren das Risiko für Kunden und Fachbereiche deutlich.
Cloud-Nutzung ist im Finanzsektor möglich, wenn Auslagerung, Exit-Strategie und Kontrollrechte sauber geregelt sind. Wir bewerten Workloads, gestalten Landing Zones in Microsoft Azure, AWS oder deutschen Rechenzentren und unterstützen bei der Dokumentation nach MaRisk, EBA-Leitlinien und DORA-Vertragsanforderungen. So nutzen Sie Skalierbarkeit und Automatisierung der Cloud, ohne Abstriche bei Kontrolle und Nachweisbarkeit zu machen.
Im laufenden Betrieb übernehmen wir Monitoring, Patch-Management, Backup und Helpdesk mit klaren Service-Levels. Infrastructure as Code macht Änderungen nachvollziehbar und reproduzierbar — ein wichtiger Baustein für Change-Management und Prüfungen. Ihre IT-Abteilung gewinnt dadurch Zeit für strategische Vorhaben und neue digitale Produkte.
Cloud-Readiness & Auslagerungsanalyse
Landing Zones in Azure, AWS oder Rechenzentrum in Deutschland
Wir arbeiten herstellerunabhängig und kombinieren bewährte Enterprise-Technologien mit Open Source — ausgewählt nach Sicherheit, Prüfbarkeit und langfristiger Wartbarkeit.
Portale & Apps
Barrierefreie Web- und Mobile-Oberflächen für Banking, Antragsstrecken und Self-Service.
Moderne Technologien für Werk, Lieferkette und Vertrieb
Mit Datenanalyse, Automatisierung, vernetzter Produktion und KI machen wir aus bestehenden Systemen eine durchgängige, zukunftssichere IT – Schritt für Schritt und ohne Big Bang.
Wählen Sie die Bausteine, die Sie interessieren. Wir übernehmen Ihre Auswahl in das Anfrageformular und melden uns mit einer Einschätzung zu Aufwand, Zeitrahmen und Kosten.
Regulatorik & Compliance in der Banken-IT
Im Finanzsektor ist IT immer auch Aufsichtsthema. Wir richten Architektur, Prozesse und Dokumentation an den maßgeblichen Vorgaben aus und unterstützen Sie bei der Vorbereitung auf Prüfungen — die rechtliche Bewertung bleibt bei Ihrer Compliance und Rechtsberatung.
DORA
EU-Verordnung 2022/2554 zur digitalen operationalen Resilienz, seit 17. Januar 2025 anwendbar: IKT-Risikomanagement, Vorfallmeldungen, Resilienztests und Steuerung von IKT-Drittdienstleistern. Für erfasste Institute tritt sie weitgehend an die Stelle der BAIT.
MaRisk
Mindestanforderungen an das Risikomanagement der BaFin — u. a. zu Auslagerungen, Notfallmanagement und ordnungsgemäßer Geschäftsorganisation, ergänzend zu DORA.
PSD2 / ZAG
Zahlungsdiensterichtlinie, in Deutschland im Zahlungsdiensteaufsichtsgesetz umgesetzt: Grundlage für Kontoinformations- und Zahlungsauslösedienste sowie starke Kundenauthentifizierung.
GwG
Geldwäschegesetz mit Pflichten zu Identifizierung, Kundensorgfalt, Monitoring und Verdachtsmeldungen — technisch abgebildet über KYC-Prozesse und Screening.
EU AI Act
KI-Systeme zur Kreditwürdigkeitsprüfung natürlicher Personen gelten als Hochrisiko-Systeme — mit Anforderungen an Datenqualität, Dokumentation, Transparenz und menschliche Aufsicht.
BFSG
Das Barrierefreiheitsstärkungsgesetz verpflichtet seit Juni 2025 u. a. Bankdienstleistungen für Verbraucher zu barrierefreien Websites, Apps und digitalen Prozessen.
DORA
MaRisk
PSD2 / ZAG
GwG
EU AI Act
BFSG
KI-Anwendungsfälle für Banken & Finanzdienstleister
KI entlastet Banken dort, wo viele Dokumente, Daten und Regeln zusammenkommen. Diese Anwendungsfälle setzen wir pragmatisch um — mit nachvollziehbaren Modellen, klaren Freigaben und Datenhaltung, die zu Ihren Aufsichtsanforderungen passt.
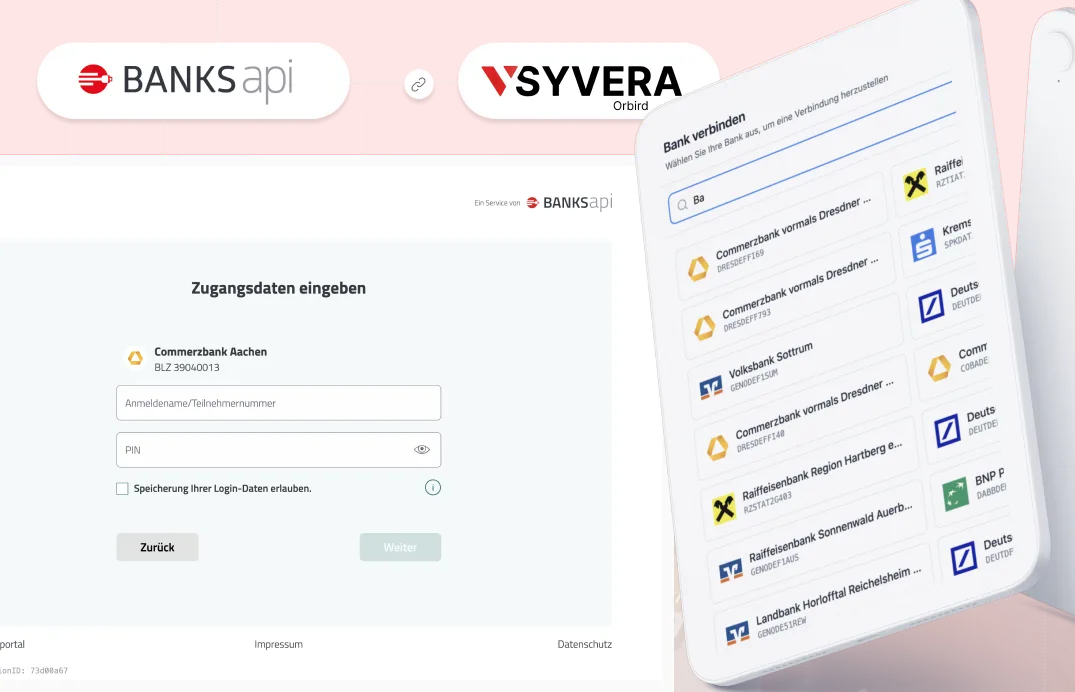
BanksAPI-Integration: Digitale Zahlungsprozesse durch API-Anbindung
Für Syvera Orbird realisierte Webect eine vollständige BanksAPI-Integration in die bestehende Systemlandschaft — inklusive sicherem OAuth-2.0-Flow, automatisierter Kontoaggregation und DSGVO-konformer Datenhaltung für digitale …
HiScout Kundenportal: Self-Service-Plattform für GRC-Software
Für den GRC-Softwareanbieter HiScout entwickelte Webect ein modernes Kundenportal, das bestehenden Nutzern Self-Service-Funktionen, Lizenzverwaltung und Dokumentenzugang bietet — gebaut auf Microsoft Azure und einer …
Nahtlos starten – die neue White-Label Onboarding-Lösung mit API-Integration
Webect entwickelte eine vollständige White-Label Onboarding-Plattform mit mehrstufigem Verifizierungsprozess und tiefer API-Integration — Unternehmen können neue Kunden strukturiert, markenneutral und vollständig digital …
React.js ERP Lösung: Moderne Technologie für effiziente Unternehmensprozesse
Für workstool entwickelte Webect eine vollständige React.js-basierte ERP-Lösung — von der UX-Konzeption über die Frontend- und Backend-Entwicklung bis zur API-Integration. Die Plattform deckt Buchhaltung, Aufgabenmanagement …
Schlanke, agile Prozesse steigern die Vertriebskoordination mit HubSpot
Für ein mittelständisches B2B-Unternehmen mit 18-köpfigem Vertriebsteam implementierte Webect HubSpot CRM als zentrale Vertriebsplattform — inklusive API-Integration in bestehende Systeme, automatisierter Pipeline-Verwaltung und …
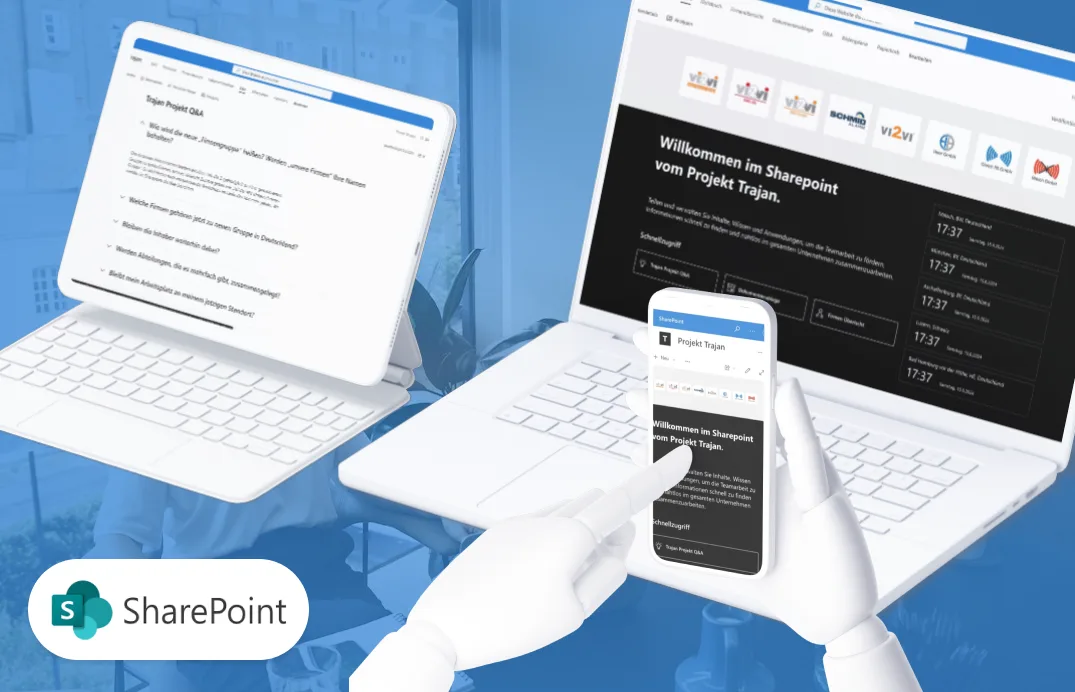
Neuer Standard für Teamwork – SharePoint-Anwendung & Migration für den Mittelstand
Für Projekt Trajan entwickelte Webect eine maßgeschneiderte SharePoint-Intranet-Lösung als zentralen Knotenpunkt für standortübergreifende Zusammenarbeit — inklusive Unternehmens-Quicklinks, globalem Uhren-Widget, Q&A-Bereich …
Banken und Finanzdienstleister bewegen sich zwischen strenger Aufsicht und hohem Innovationsdruck. Als IT-Dienstleister für den Finanzsektor kennen wir dieses Spannungsfeld — und lösen es mit sicheren, prüfbaren und nutzerfreundlichen Lösungen.
Regulatorik & Aufsicht
DORA, MaRisk, GwG, PSD2 und DSGVO verlangen dokumentierte Prozesse, revisionssichere Systeme und eine aktive Steuerung von IKT-Risiken und Dienstleistern.
Cyber-Risiken
Finanzinstitute sind bevorzugte Ziele für Angriffe. Zero Trust, Verschlüsselung und kontinuierliches Monitoring sind Pflicht, nicht Kür.
Gewachsene Kernsysteme
Monolithische Altsysteme bremsen neue Produkte. Eine schrittweise, API-first-Modernisierung ist der realistische Weg nach vorn.
Digitale Kundenerwartungen
Kunden erwarten Abschluss und Service in Minuten — mobil, rund um die Uhr und mit einer Qualität, wie sie FinTechs und Neobanken vorgeben.
Echtzeitzahlungen & Open Finance
Mit der EU-Verordnung zu Sofortzahlungen werden Instant Payments und die Empfängerüberprüfung zum Standard im Euroraum. Gleichzeitig treiben PSD3, die Zahlungsdiensteverordnung und das geplante FiDA-Rahmenwerk den Datenaustausch über das Konto hinaus. Institute brauchen dafür belastbare, skalierbare API-Plattformen, die Echtzeitverarbeitung, Betrugsprävention und Consent-Management zuverlässig verbinden. Wir begleiten Sie von der Architektur bis zum stabilen Betrieb.
KI unter Aufsicht
Generative KI und Machine Learning verändern Service, Kreditprozesse und Compliance. Der EU AI Act und die Erwartungen der Aufsicht verlangen jedoch erklärbare Modelle, saubere Daten und dokumentierte Verantwortlichkeiten. Wir unterstützen Sie mit KI-Lösungen, die in Ihrer Infrastruktur laufen, Entscheidungen nachvollziehbar machen und den Menschen bei kritischen Entscheidungen in der Verantwortung lassen.
Sichere, durchgängige IT für Ihr Werk – sprechen wir über Ihr Vorhaben.
Warum Webect als IT-Dienstleister für Banken & Finanzdienstleister
Unsere IT-Lösungen für Banken und Finanzdienstleister verbinden Sicherheit und Prüfbarkeit mit dem digitalen Erlebnis, das Ihre Kunden heute erwarten.
IT-Architekturen, die an DORA, MaRisk und BaFin-Erwartungen ausgerichtet sind
Schnellere Time-to-Market für digitale Finanzprodukte
Kürzere Durchlaufzeiten durch digitale Antrags- und Onboarding-Strecken
Revisionssichere Audit-Trails für Innenrevision und Prüfer
Schutz sensibler Kundendaten nach DSGVO und Zero-Trust-Prinzip
Hohe Verfügbarkeit digitaler Kanäle durch redundante Infrastruktur
Persönliche Ansprechpartner aus der Region Stuttgart
Beratung, Entwicklung und Betrieb aus einer Hand
Für wen wir arbeiten: Banken & Finanzdienstleister
Von der regionalen Sparkasse bis zum schnell wachsenden FinTech: Wir kennen die Prozesse, Systeme und Aufsichtsanforderungen der verschiedenen Segmente im Finanzsektor.
Sparkassen & Genossenschaftsbanken
Privat- & Geschäftsbanken
FinTechs & Neobanken
Vermögensverwalter & Family Offices
Zahlungs- & E-Geld-Institute
Kapitalverwaltungsgesellschaften
Bausparkassen & Förderbanken
Finanzvertriebe & Anlagevermittler
Leasing- & Factoringgesellschaften
FAQ
Welche IT-Leistungen bietet Webect für Banken und Finanzdienstleister?
Wir entwickeln Kundenportale und Banking-Apps, PSD2- und Open-Banking-Schnittstellen, digitale Kredit- und Onboarding-Strecken sowie Compliance-Workflows. Dazu kommen Datenplattformen und Reporting, die schrittweise Modernisierung von Altsystemen, IT-Security mit Penetrationstests und SOC-Anbindung sowie Cloud-Betrieb und Managed Services. Wir begleiten Sie von der Anforderungsanalyse über Architektur und Entwicklung bis zum laufenden Betrieb — mit einem festen Team aus der Region Stuttgart.
Unterstützt Webect bei der Umsetzung von DORA?
Ja. Wir unterstützen bei der Gap-Analyse, beim Aufbau von IKT-Risikomanagement- und Vorfallprozessen, beim Informationsregister für IKT-Drittdienstleister und bei technischen Maßnahmen wie Segmentierung, Logging, Backup- und Wiederanlauftests sowie Penetrationstests. Die regulatorische Gesamtverantwortung und die Kommunikation mit der Aufsicht bleiben bei Ihrem Institut; wir liefern die technische Umsetzung und eine nachvollziehbare Dokumentation.
Gelten die BAIT noch?
Für Institute, die unter DORA fallen, hat die BaFin erklärt, dass die BAIT seit Anwendbarkeit von DORA am 17. Januar 2025 weitgehend durch die DORA-Vorgaben ersetzt werden. Die MaRisk wurden entsprechend angepasst und gelten weiter. Für Unternehmen außerhalb des DORA-Anwendungsbereichs kann die Lage abweichen. Wir orientieren Architektur und Dokumentation am jeweils maßgeblichen Rahmenwerk und stimmen uns dazu mit Ihrer Compliance ab.
Können Sie PSD2-Schnittstellen und Kontoaggregation umsetzen?
Ja. Wir implementieren Kontoinformations- und Zahlungsauslösedienste über standardisierte Schnittstellen wie Berlin Group NextGenPSD2 oder über spezialisierte Aggregatoren. Dazu gehören OAuth-2.0- und OpenID-Connect-Flows, Consent-Management, Token-Handling und lückenloses Logging. In einem Projekt für Syvera haben wir beispielsweise eine BanksAPI-Integration mit Kontoaggregation und DSGVO-konformer Datenhaltung umgesetzt. Auf dieser Erfahrung bauen wir auch Lösungen für Banken und FinTechs auf.
Dürfen Banken Cloud-Dienste nutzen?
Grundsätzlich ja — Cloud-Nutzung ist in der Regel eine Auslagerung oder IKT-Dienstleistung, die MaRisk, EBA-Leitlinien und DORA unterliegt. Entscheidend sind Risikoanalyse, vertragliche Prüf- und Kontrollrechte, eine Exit-Strategie und die Dokumentation. Wir bewerten Ihre Workloads, gestalten sichere Landing Zones in Azure, AWS oder deutschen Rechenzentren und liefern die technischen Grundlagen für Ihre Auslagerungsdokumentation.
Wie lange dauert ein typisches Projekt im Finanzsektor?
Ein Proof of Concept oder eine einzelne API-Integration ist oft in sechs bis zehn Wochen umgesetzt. Kundenportale, digitale Kreditstrecken oder Compliance-Plattformen dauern meist drei bis neun Monate, Modernisierungen von Kernsystemen entsprechend länger und in mehreren Stufen. Nach einem Discovery-Workshop erhalten Sie einen Zeit- und Kostenplan mit klaren Meilensteinen, Abnahmekriterien und Testphasen.
Arbeitet Webect auch mit FinTechs und kleineren Instituten?
Ja. Gerade FinTechs, Zahlungsinstitute und kleinere Banken profitieren von einem kompakten Team, das Entwicklung, Cloud und Security aus einer Hand liefert. Wir bauen MVPs, die von Beginn an Logging, Rollenmodelle und Dokumentation mitbringen, sodass spätere Anforderungen aus Erlaubnisverfahren, Prüfungen oder Due Diligence nicht zu teuren Umbauten führen. Sie erhalten feste Ansprechpartner und kurze Entscheidungswege.
Bereit für sichere, regulatorisch belastbare Banken-IT?
Lassen Sie uns gemeinsam herausfinden, wie Ihre Kundenkanäle digitaler, Ihre Prozesse effizienter und Ihre IT resilienter werden. Wir beraten Sie unverbindlich und entwickeln eine Lösung, die zu Ihrem Institut passt.
Diese Website speichert Cookies auf Ihrem Computer. Diese Cookies werden verwendet, um Informationen über Ihre Interaktion mit unserer Website zu erfassen und damit wir uns an Sie erinnern können. Wir nutzen diese Informationen, um Ihre Website-Erfahrung zu optimieren und um Analysen und Kennzahlen über unsere Besucher auf dieser Website und anderen Medien-Seiten zu erstellen. Mehr Infos über die von uns eingesetzten Cookies finden Sie in unserer Datenschutzrichtlinie.
Wenn Sie ablehnen, werden Ihre Informationen beim Besuch dieser Website nicht erfasst. Ein einzelnes Cookie wird in Ihrem Browser gesetzt, um daran zu erinnern, dass Sie nicht nachverfolgt werden möchten.