
EU AI Act: Was Versicherer jetzt beachten müssen
Für Versicherer ist der EU AI Act besonders relevant: KI für Risikobewertung und Preisbildung in der Lebens- und Krankenversicherung gilt als Hochrisiko. Wir erklären, welche Anwendungen betroffen sind, welche Pflichten Betreiber und Anbieter haben, welche Fristen nach dem Digital Omnibus gelten und wie Sie in sieben Schritten vorgehen.
 Webect RedaktionKI & Compliance
Versicherer setzen KI längst in vielen Bereichen ein: bei der Risikoprüfung, in der Schadenbearbeitung, bei der Betrugserkennung und im Kundenservice. Mit der KI-Verordnung der EU, dem EU AI Act, kommt zu Aufsichtsrecht, Datenschutz und DORA ein weiteres Regelwerk hinzu. Für einen Teil der Anwendungen gelten besonders strenge Pflichten, für viele andere nur wenige.
In diesem Beitrag ordnen wir ein, welche KI-Anwendungen in der Versicherungswirtschaft als Hochrisiko gelten, welche Pflichten Versicherer als Betreiber oder Anbieter treffen, welche Fristen nach dem Digital Omnibus gelten und wie Sie die Umsetzung in sieben Schritten angehen. Einen allgemeinen Überblick für alle Branchen finden Sie in unserem Beitrag EU AI Act 2026: Was Unternehmen jetzt umsetzen müssen.
Das Wichtigste in Kürze
- Hochrisiko: KI für die Risikobewertung und Preisbildung in Bezug auf natürliche Personen in der Lebens- und Krankenversicherung ist nach Anhang III Nr. 5 Buchstabe c ausdrücklich Hochrisiko-KI.
- Nicht automatisch Hochrisiko: Tarifierung in der Schaden- und Kfz-Versicherung, Betrugserkennung und Schadensteuerung stehen nicht in Anhang III. Andere Pflichten aus Aufsichtsrecht, DSGVO und AGG gelten trotzdem.
- Rolle: Wer ein eingekauftes System nutzt, ist meist Betreiber. Wer ein Modell selbst entwickelt und einsetzt, wird in der Regel zum Anbieter mit deutlich mehr Pflichten.
- Fristen: Verbote gelten seit Februar 2025, Transparenzpflichten für Chatbots seit 2. August 2026. Die Hochrisiko-Pflichten nach Anhang III wurden durch den Digital Omnibus auf den 2. Dezember 2027 verschoben.
- Aufsicht: Für KI im direkten Zusammenhang mit regulierten Finanztätigkeiten ist in Deutschland die BaFin als Marktüberwachungsbehörde zuständig.
- Praxis: Ein KI-Inventar, eine saubere Klassifizierung und eine in die bestehende Governance eingebettete Zuständigkeit sind die wichtigsten ersten Schritte.
Der EU AI Act in Kürze
Die KI-Verordnung (Verordnung (EU) 2024/1689) ist seit August 2024 in Kraft und gilt schrittweise. Sie verfolgt einen risikobasierten Ansatz: Je größer das mögliche Risiko für Gesundheit, Sicherheit und Grundrechte, desto strenger die Anforderungen. Maßgeblich ist dabei nicht die Technik, sondern der Einsatzzweck. Dasselbe Modell kann in einem Fall unkritisch und in einem anderen Hochrisiko sein.
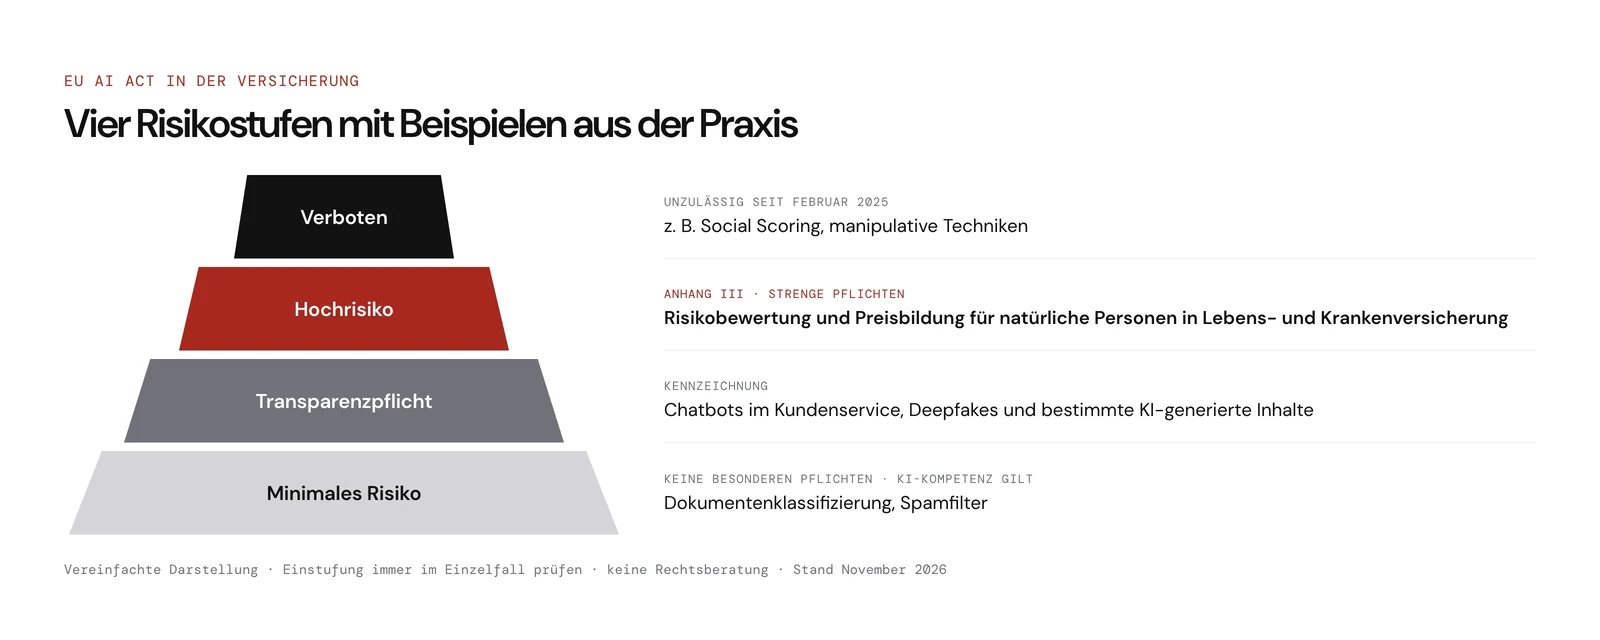
Die vier Risikoklassen
- Verbotene Praktiken (Art. 5): etwa Social Scoring, manipulative oder täuschende Techniken und das Ausnutzen von Schwächen bestimmter Personengruppen. Diese Verbote gelten seit dem 2. Februar 2025.
- Hochrisiko-KI (Art. 6 mit Anhang I und III): KI in sensiblen Bereichen wie Beschäftigung, Bildung, Zugang zu wesentlichen Leistungen oder eben bestimmten Versicherungen. Hier gelten umfangreiche Pflichten für Anbieter und Betreiber.
- Transparenzpflichten (Art. 50): Wer mit einer KI interagiert, muss das erkennen können. Bestimmte KI-generierte Inhalte müssen gekennzeichnet werden.
- Minimales Risiko: Der Großteil der Anwendungen, etwa Dokumentenklassifizierung oder Spamfilter. Hier gibt es keine spezifischen Pflichten aus dem AI Act, wohl aber die allgemeine Pflicht zur Förderung der KI-Kompetenz.
Welche KI-Anwendungen bei Versicherern Hochrisiko sind
Lebens- und Krankenversicherung: Anhang III Nr. 5 c
Anhang III Nr. 5 Buchstabe c nennt wörtlich „KI-Systeme, die bestimmungsgemäß für die Risikobewertung und Preisbildung in Bezug auf natürliche Personen im Fall von Lebens- und Krankenversicherungen verwendet werden sollen“. Erwägungsgrund 58 begründet das damit, dass solche Systeme erhebliche Auswirkungen auf die Existenzgrundlage von Menschen haben und bei mangelhafter Gestaltung zu finanzieller Ausgrenzung und Diskriminierung führen können.
Darunter fallen typischerweise KI-gestützte Risikoprüfung bei Antragstellung, Modelle zur individuellen Einstufung in Risikoklassen oder zur Berechnung von Zuschlägen und Prämien für einzelne Personen. Auch Berufsunfähigkeits- oder Pflegeprodukte können betroffen sein, soweit sie als Lebens- oder Krankenversicherung einzuordnen sind. Wie weit der Begriff genau reicht, ist eine Auslegungsfrage, die Sie rechtlich klären sollten.
Zu beachten ist außerdem Art. 6 Abs. 3: Ein in Anhang III genanntes System gilt ausnahmsweise nicht als Hochrisiko, wenn es nur eine eng begrenzte vorbereitende Aufgabe erfüllt und kein erhebliches Risiko darstellt. Diese Ausnahme greift nicht, wenn das System ein Profiling natürlicher Personen vornimmt. Bei der Risikobewertung von Antragstellern ist das regelmäßig der Fall.
Was nicht automatisch Hochrisiko ist
Viele verbreitete KI-Anwendungen in der Versicherungswirtschaft stehen nicht in Anhang III:
- Tarifierung in der Schaden- und Unfallversicherung: Die Preisbildung in der Kfz-, Hausrat- oder Haftpflichtversicherung ist in Anhang III nicht genannt. Die EU-Kommission kann Anhang III aber per delegiertem Rechtsakt erweitern.
- Betrugserkennung: Erwägungsgrund 58 stellt klar, dass KI-Systeme zur Aufdeckung von Betrug bei Finanzdienstleistungen nicht als Hochrisiko gelten sollen. Im Verordnungstext ist diese Ausnahme ausdrücklich bei der Kreditwürdigkeitsprüfung (Nr. 5 b) verankert. Ob ein System zur Betrugserkennung im Einzelfall doch in eine Hochrisiko-Kategorie fällt, etwa weil es in die Risikoprüfung einer Lebensversicherung eingebunden ist, sollten Sie prüfen.
- Aufsichtsrechtliche Kapitalberechnung: Nach Erwägungsgrund 58 gelten auch KI-Systeme, die für die Berechnung der Kapitalanforderungen von Versicherungsunternehmen vorgesehen sind, nicht als Hochrisiko.
- Schadenbearbeitung und Dokumentenverarbeitung: Klassifizierung eingehender Post, Extraktion von Daten aus Rechnungen oder Gutachten und Schadensteuerung sind in der Regel minimales Risiko.
Nicht Hochrisiko heißt nicht regelfrei. Für diese Anwendungen gelten weiterhin die Governance-Anforderungen des Versicherungsaufsichtsgesetzes (VAG), DORA, die DSGVO und das Allgemeine Gleichbehandlungsgesetz.
Chatbots im Kundenservice: Transparenzpflicht
Chatbots und Voicebots, die mit Kundinnen und Kunden kommunizieren, fallen unter Art. 50. Der Anbieter muss das System so gestalten, dass Menschen erkennen, dass sie mit einer KI sprechen, sofern das nicht offensichtlich ist. Diese Pflichten gelten seit dem 2. August 2026. Als Betreiber sollten Sie sicherstellen, dass der Hinweis im tatsächlichen Dialog sichtbar ist. Gibt der Chatbot Produktempfehlungen oder berät er zu Versicherungsprodukten, kommen zudem die Vorgaben der Versicherungsvertriebsrichtlinie (IDD) hinzu.
Anwendungsfälle im Überblick
| Anwendungsfall | Risikoklasse (Regelfall) | Wichtigste Pflichten |
|---|---|---|
| Risikoprüfung und Prämienberechnung in Lebens- und Krankenversicherung | Hochrisiko (Anhang III Nr. 5 c) | Betreiberpflichten nach Art. 26, Grundrechte-Folgenabschätzung nach Art. 27, bei Eigenentwicklung Anbieterpflichten |
| Tarifierung in Kfz- und Sachversicherung | Nicht in Anhang III | VAG-Governance, AGG, DSGVO inklusive Art. 22, Modellrisikomanagement |
| Betrugserkennung in der Schadenbearbeitung | In der Regel nicht Hochrisiko | Menschliche Prüfung vor Ablehnung, DSGVO, Dokumentation |
| Chatbot oder Voicebot im Kundenservice | Transparenzpflicht (Art. 50) | KI-Hinweis im Dialog, IDD bei Beratung, Datenschutz |
| KI-generierte Kundenschreiben und Inhalte | Ggf. Transparenzpflicht | Kennzeichnung je nach Inhalt, Freigabeprozess |
| Posteingang, Dokumentenklassifizierung, Datenextraktion | Minimales Risiko | KI-Kompetenz, DORA, Auftragsverarbeitung |
| Bewertung von Beschäftigten oder Bewerbenden | Hochrisiko (Anhang III Nr. 4) | Betreiberpflichten, Information von Beschäftigten und Betriebsrat |
Die Tabelle zeigt den Regelfall. Die tatsächliche Einstufung hängt von der konkreten Zweckbestimmung, der Ausgestaltung und der Einbindung in Entscheidungen ab.
Anbieter oder Betreiber?
Der AI Act unterscheidet vor allem zwischen Anbietern, die ein KI-System entwickeln oder unter eigenem Namen in Verkehr bringen, und Betreibern, die ein System in eigener Verantwortung nutzen.
- Betreiber: Kaufen Sie ein Risikoprüfungs- oder Tarifierungssystem bei einem Softwarehersteller oder Rückversicherer ein und nutzen es nach dessen Vorgaben, sind Sie in der Regel Betreiber.
- Anbieter: Entwickelt Ihr Haus ein eigenes Modell für die Risikobewertung und setzt es selbst ein, sind Sie in der Regel Anbieter und Betreiber zugleich.
- Rollenwechsel: Nach Art. 25 kann ein Betreiber zum Anbieter werden, etwa wenn er ein Hochrisiko-System wesentlich verändert, unter eigenem Namen anbietet oder die Zweckbestimmung so ändert, dass es zum Hochrisiko-System wird.
Anbieter von Hochrisiko-KI tragen die umfangreichsten Pflichten: Risikomanagementsystem, Daten-Governance, technische Dokumentation, Protokollierung, Genauigkeit und Robustheit, Qualitätsmanagement, Konformitätsbewertung und Registrierung in der EU-Datenbank. Wer selbst entwickelt, sollte diesen Aufwand früh einplanen.
Pflichten für Versicherer als Betreiber
Betreiberpflichten nach Art. 26
- Verwendung nach Betriebsanleitung: Sie setzen das System gemäß der Gebrauchsanweisung des Anbieters ein und treffen dafür geeignete technische und organisatorische Maßnahmen.
- Menschliche Aufsicht: Die Aufsicht übertragen Sie Personen mit der nötigen Kompetenz, Schulung und Befugnis. In der Risikoprüfung heißt das: Underwriter müssen Ergebnisse verstehen, hinterfragen und übersteuern können.
- Eingabedaten: Soweit Sie die Eingabedaten kontrollieren, müssen diese im Hinblick auf die Zweckbestimmung relevant und ausreichend repräsentativ sein.
- Überwachung und Meldung: Sie überwachen den Betrieb und informieren bei Risiken oder schwerwiegenden Vorfällen Anbieter und Behörden. Für Finanzunternehmen gilt die Überwachungspflicht als erfüllt, wenn sie die Governance-Vorgaben des Finanzaufsichtsrechts einhalten.
- Protokolle: Automatisch erzeugte Logs bewahren Sie mindestens sechs Monate auf, soweit sie unter Ihrer Kontrolle stehen. Finanzunternehmen können sie als Teil ihrer aufsichtsrechtlichen Dokumentation führen.
- Information: Personen, über die mithilfe eines Hochrisiko-Systems entschieden wird, informieren Sie über dessen Einsatz. Beschäftigte und ihre Vertretungen informieren Sie, bevor ein Hochrisiko-System am Arbeitsplatz eingesetzt wird.
Ergänzend gibt Art. 86 Betroffenen ein Recht auf Erläuterung, wenn eine Entscheidung auf Basis eines Hochrisiko-Systems nach Anhang III sie erheblich beeinträchtigt.
Grundrechte-Folgenabschätzung nach Art. 27
Betreiber von Hochrisiko-Systemen nach Anhang III Nr. 5 Buchstaben b und c müssen vor der ersten Verwendung eine Grundrechte-Folgenabschätzung durchführen. Das betrifft Versicherer, die KI für Risikobewertung und Preisbildung in der Lebens- und Krankenversicherung einsetzen, ausdrücklich. Die Abschätzung beschreibt unter anderem die Prozesse, in denen das System eingesetzt wird, Zeitraum und Häufigkeit, betroffene Personengruppen, spezifische Schadensrisiken, Maßnahmen der menschlichen Aufsicht und das Vorgehen bei eintretenden Risiken. Das Ergebnis ist der Marktüberwachungsbehörde mitzuteilen. Eine bestehende Datenschutz-Folgenabschätzung kann als Grundlage dienen, ersetzt die Grundrechte-Folgenabschätzung aber nicht vollständig.
KI-Kompetenz nach Art. 4
Die Pflicht zur KI-Kompetenz gilt seit Februar 2025 für alle Risikoklassen. Durch den Digital Omnibus wurde sie abgeschwächt: Anbieter und Betreiber müssen nun Maßnahmen ergreifen, um die KI-Kompetenz ihrer Mitarbeitenden zu fördern, statt ein ausreichendes Niveau sicherzustellen. Unabhängig davon verlangt Art. 26 für Hochrisiko-Systeme, dass die Aufsicht bei kompetenten und geschulten Personen liegt. Schulungen für Underwriting, Schaden, Vertrieb und Kundenservice bleiben damit sinnvoll.
Fristen nach dem Digital Omnibus
Mit dem Digital Omnibus zur KI, veröffentlicht als Verordnung (EU) 2026/1744 und seit dem 27. Juli 2026 in Kraft, hat die EU die Fristen für Hochrisiko-KI verschoben. Nach unserem Kenntnisstand gilt:
| Datum | Was gilt |
|---|---|
| 2. Februar 2025 | Verbotene Praktiken (Art. 5) und KI-Kompetenz (Art. 4) |
| 2. August 2025 | Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck, Governance-Strukturen |
| 2. August 2026 | Transparenzpflichten nach Art. 50 für Chatbots und KI-generierte Inhalte, Beginn der Marktüberwachung |
| 2. Dezember 2026 | Ende der Übergangsfrist für die maschinenlesbare Kennzeichnung (Art. 50 Abs. 2) bei Bestandssystemen |
| 2. Dezember 2027 | Pflichten für Hochrisiko-KI nach Anhang III, also auch Lebens- und Krankenversicherung |
| 2. August 2028 | Pflichten für Hochrisiko-KI in regulierten Produkten nach Anhang I |
Die Verschiebung verschafft Zeit, aber nicht viel. Wer Risikoprüfung oder Tarifierung in der Lebens- und Krankenversicherung mit KI unterstützt, sollte Inventar, Verträge, Aufsichtskonzept und Grundrechte-Folgenabschätzung im Jahr 2027 fertigstellen, nicht erst kurz vor der Frist.
Zusammenspiel mit Aufsichtsrecht, DORA und DSGVO
VAG, Solvency II und EIOPA
Versicherer brauchen nach VAG und Solvency II bereits eine ordnungsgemäße Geschäftsorganisation mit Risikomanagement, internen Kontrollen und klaren Zuständigkeiten. KI-Modelle gehören in diesen Rahmen. Die EIOPA hat im August 2025 eine Stellungnahme zur Governance und zum Risikomanagement von KI veröffentlicht. Sie schafft keine neuen Pflichten, erläutert aber, wie bestehende Anforderungen aus Solvency II und IDD auf KI anzuwenden sind, etwa bei Daten-Governance, Dokumentation, Erklärbarkeit, menschlicher Aufsicht und Fairness. Sie richtet sich auch an KI-Systeme, die nicht als Hochrisiko gelten.
DORA
Seit dem 17. Januar 2025 gilt der Digital Operational Resilience Act (DORA). KI-Systeme sind IKT-Systeme und fallen damit unter das IKT-Risikomanagement, das Management von IKT-Drittparteienrisiken und die Meldepflichten für schwerwiegende IKT-Vorfälle. Die BaFin hat im Dezember 2025 eine nicht bindende Orientierungshilfe zu IKT-Risiken beim Einsatz von KI veröffentlicht. Externe KI-Dienste wie Sprachmodelle aus der Cloud gehören ins Informationsregister und brauchen DORA-konforme Verträge.
DSGVO und AGG
Art. 22 DSGVO schränkt Entscheidungen ein, die ausschließlich automatisiert getroffen werden und Betroffene erheblich beeinträchtigen. Eine Antragsablehnung oder ein Risikozuschlag allein durch ein Modell ist deshalb nur unter engen Voraussetzungen zulässig. Gesundheitsdaten sind zudem besondere Kategorien personenbezogener Daten nach Art. 9 DSGVO. Das AGG verbietet bei privatrechtlichen Versicherungen Benachteiligungen, etwa wegen Geschlecht oder ethnischer Herkunft, und lässt Unterscheidungen nach Alter, Behinderung, Religion oder sexueller Identität nur in engen Grenzen zu, insbesondere auf Basis anerkannter risikoadäquater Kalkulation. KI-Modelle können solche Merkmale über Stellvertretervariablen indirekt abbilden. Prüfen Sie Modelle deshalb regelmäßig auf diskriminierende Effekte.
BaFin als Marktüberwachungsbehörde
Art. 74 Abs. 6 AI Act sieht vor, dass für Hochrisiko-KI-Systeme, die beaufsichtigte Finanzinstitute im direkten Zusammenhang mit ihren Finanzdienstleistungen einsetzen, grundsätzlich die Finanzaufsicht die Marktüberwachung übernimmt. In Deutschland regelt das KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG), das Ende Juli 2026 in Kraft getreten ist, die Zuständigkeiten. Die Bundesnetzagentur ist zentrale Marktüberwachungsbehörde. Für KI-Systeme, die in direktem Zusammenhang mit einer regulierten Finanztätigkeit stehen, ist die BaFin zuständig. Für Versicherer bedeutet das: AI-Act-Themen werden voraussichtlich Teil des laufenden Aufsichtsdialogs.
In 7 Schritten zur AI-Act-Compliance
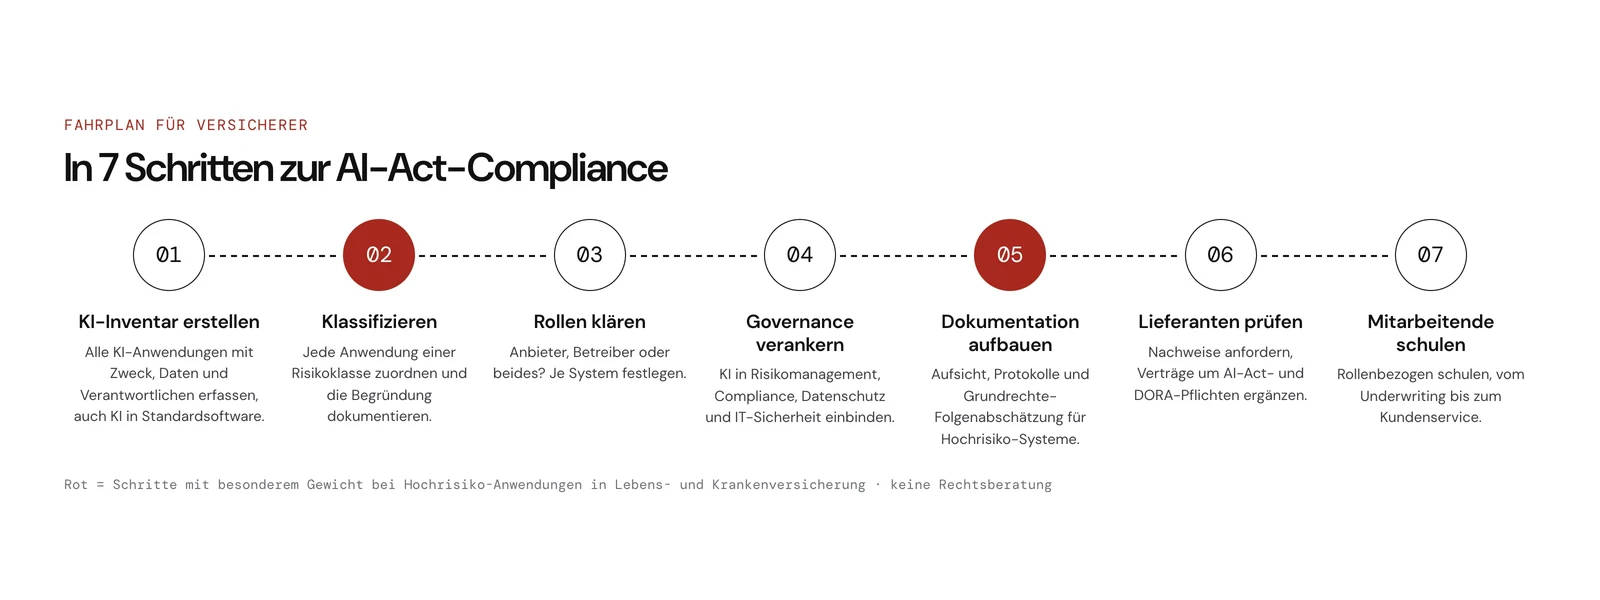
- KI-Inventar erstellen: Erfassen Sie alle KI-Anwendungen, auch KI-Funktionen in Bestandssystemen, Cloud-Diensten und Fachanwendungen von Dienstleistern, mit Zweck, Datenbasis und Verantwortlichen.
- Anwendungen klassifizieren: Ordnen Sie jede Anwendung einer Risikoklasse zu und dokumentieren Sie die Begründung, insbesondere bei Grenzfällen wie Berufsunfähigkeit oder Betrugserkennung.
- Rollen klären: Legen Sie pro System fest, ob Sie Anbieter, Betreiber oder beides sind, und prüfen Sie geplante Änderungen auf einen möglichen Rollenwechsel nach Art. 25.
- Governance verankern: Binden Sie KI in bestehende Strukturen ein: Risikomanagement, Compliance, versicherungsmathematische Funktion, Datenschutz und Informationssicherheit. Benennen Sie eine verantwortliche Stelle.
- Dokumentation aufbauen: Führen Sie für Hochrisiko-Anwendungen Aufsichtskonzept, Protokollierung, Grundrechte-Folgenabschätzung und Informationsprozesse für Betroffene. Nutzen Sie dafür vorhandene DSGVO- und DORA-Dokumentation.
- Lieferanten prüfen: Fordern Sie Gebrauchsanweisungen, Konformitätsnachweise und Informationen zu Daten und Modellen an. Ergänzen Sie Verträge um Pflichten aus AI Act und DORA, etwa Mitwirkung bei Vorfällen und Änderungen.
- Mitarbeitende schulen: Schulen Sie rollenbezogen, vom Underwriting über die Schadenbearbeitung bis zum Kundenservice, und dokumentieren Sie die Maßnahmen.
FAQ: EU AI Act für Versicherer
Ist jede KI in der Versicherung Hochrisiko?
Nein. Ausdrücklich Hochrisiko ist KI für die Risikobewertung und Preisbildung in Bezug auf natürliche Personen in der Lebens- und Krankenversicherung. Viele andere Anwendungen wie Dokumentenverarbeitung, Schadensteuerung oder Betrugserkennung gelten in der Regel nicht als Hochrisiko.
Gilt die Kfz-Tarifierung als Hochrisiko-KI?
Nach aktuellem Stand nicht. Anhang III nennt nur Lebens- und Krankenversicherungen. Die EU-Kommission kann den Anhang aber erweitern. Für die Kfz-Tarifierung gelten unabhängig davon VAG, DSGVO und AGG.
Ab wann gelten die Hochrisiko-Pflichten für Versicherer?
Durch den Digital Omnibus gelten die Pflichten für Hochrisiko-Systeme nach Anhang III nach unserem Kenntnisstand ab dem 2. Dezember 2027. Verbote, KI-Kompetenz und Transparenzpflichten gelten bereits.
Müssen Versicherer eine Grundrechte-Folgenabschätzung durchführen?
Ja, wenn sie als Betreiber Hochrisiko-KI für Risikobewertung und Preisbildung in der Lebens- oder Krankenversicherung einsetzen. Art. 27 nennt Betreiber von Systemen nach Anhang III Nr. 5 b und c ausdrücklich. Die Abschätzung erfolgt vor der ersten Verwendung.
Wer beaufsichtigt KI bei Versicherern in Deutschland?
Für KI-Systeme im direkten Zusammenhang mit regulierten Finanztätigkeiten ist nach dem KI-MIG die BaFin Marktüberwachungsbehörde. Im Übrigen ist die Bundesnetzagentur zuständig. Datenschutzfragen bleiben bei den Datenschutzaufsichtsbehörden.
Muss unser Kundenservice-Chatbot als KI gekennzeichnet sein?
Ja. Seit dem 2. August 2026 müssen Menschen erkennen können, dass sie mit einem KI-System interagieren, sofern das nicht offensichtlich ist. Ein klarer Hinweis zu Beginn des Dialogs ist der einfachste Weg.
Was Webect für Sie tun kann
Als IT-Systemhaus und Digitalagentur aus Winnenden bei Stuttgart begleiten wir Unternehmen seit mehr als 12 Jahren bei Digitalisierung und IT-Betrieb. Unser 14-köpfiges Team hat über 220 Projekte umgesetzt. Was wir für die Branche anbieten, finden Sie auf unseren Seiten für Versicherungen und Finanzdienstleister. Wir sind keine Kanzlei, unterstützen Sie aber bei der technischen Umsetzung:
- Bestandsaufnahme: Wir erfassen KI-Funktionen in Ihrer Systemlandschaft und bauen ein KI-Inventar auf, etwa im Rahmen eines IT-Audits.
- Governance und Sicherheit: Wir unterstützen bei Protokollierung, Rechtekonzepten und DORA-nahen Anforderungen über Sicherheit und Compliance.
- Umsetzung: Wir entwickeln Freigabe- und Aufsichtsprozesse als Individualsoftware und beraten zur Architektur in der IT-Strategieberatung.
Für die rechtliche Einordnung empfehlen wir, eine auf Versicherungsaufsichts- und KI-Recht spezialisierte Kanzlei hinzuzuziehen. Sprechen Sie uns an, wenn Sie die technische Seite gemeinsam angehen möchten.
Quellen
- EUR-Lex: Verordnung (EU) 2024/1689 (KI-Verordnung)
- EUR-Lex: Verordnung (EU) 2026/1744 (Digital Omnibus zur KI)
- AI Act Explorer: Anhang III (deutsche Fassung)
- EIOPA: Opinion on Artificial Intelligence governance and risk management
- BaFin: Bundesanstalt für Finanzdienstleistungsaufsicht
- EUR-Lex: Verordnung (EU) 2022/2554 (DORA)
- EUR-Lex: Datenschutz-Grundverordnung (EU) 2016/679
Stand: 19. November 2026. Dieser Beitrag dient der technischen und organisatorischen Orientierung und ersetzt keine Rechtsberatung. Bitte lassen Sie die Einordnung Ihrer KI-Anwendungen nach EU AI Act, Aufsichtsrecht, DSGVO und AGG im Einzelfall rechtlich prüfen.


