
Cyberangriffe 2027: Wie sich KMU und Mittelstand wirksam schützen
Ransomware, Phishing, gestohlene Zugangsdaten und Deepfake-Anrufe treffen gerade den Mittelstand. Wir zeigen die häufigsten Einfallstore, was NIS2 und Cyber Resilience Act 2027 verlangen, einen Schutzplan in drei Stufen, einen Notfallplan und einen Selbstcheck mit 15 Fragen.
 Webect RedaktionIT-Security
Cyberangriffe gehören für mittelständische Unternehmen inzwischen zum normalen Geschäftsrisiko, ähnlich wie Feuer, Wasserschaden oder der Ausfall eines wichtigen Lieferanten. Die gute Nachricht: Die meisten erfolgreichen Angriffe nutzen bekannte Lücken wie fehlende Mehr-Faktor-Authentifizierung, veraltete Software oder offene Fernzugänge.
In diesem Leitfaden zeigen wir die aktuelle Bedrohungslage, die häufigsten Einfallstore und was 2027 durch NIS2, Cyber Resilience Act und Versicherer wichtig wird. Sie erhalten einen Schutzplan in drei Stufen, eine Checkliste für den Ernstfall und einen Selbstcheck mit 15 Fragen, mit dem Sie Ihren Stand in wenigen Minuten einschätzen können.
Das Wichtigste in Kürze
- Lage: Das BSI sieht keinen Grund zur Entwarnung. Kleine und mittlere Unternehmen sind besonders häufig von Ransomware betroffen, vor allem weil grundlegende Schutzmaßnahmen fehlen.
- Einfallstore: Phishing, gestohlene Zugangsdaten, ungepatchte Systeme, unsichere Fernzugänge, Dienstleister mit zu weiten Zugriffen und zunehmend KI-gestützte Täuschung wie Deepfake-Anrufe.
- Regulierung: Das NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025. Der Cyber Resilience Act verpflichtet Hersteller digitaler Produkte seit dem 11. September 2026 zu Meldungen und gilt ab dem 11. Dezember 2027 vollständig.
- Wirksamste Sofortmaßnahmen: MFA für alle Konten, getrennte und getestete Backups, zeitnahe Updates und weniger Administratorrechte.
- Ernstfall: Wer einen Notfallplan hat und Meldefristen kennt, verliert im Vorfall Stunden statt Wochen.
- Selbstcheck: Am Ende des Beitrags finden Sie 15 Ja/Nein-Fragen. Jedes „Nein“ ist ein konkreter Ansatzpunkt.
Bedrohungslage 2026/2027: Warum KMU im Visier sind
Was die aktuellen Zahlen zeigen
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bewertet die Lage in seinem Lagebericht 2025 weiterhin als angespannt. Im Berichtszeitraum von Juli 2024 bis Juni 2025 wurden weltweit durchschnittlich 119 neue Schwachstellen pro Tag bekannt, rund 24 Prozent mehr als im Vorjahr. Bei kleinen und mittleren Unternehmen registrierte das BSI weiterhin eine hohe Zahl von Ransomware-Vorfällen. Die Ursache sieht die Behörde weniger in neuen Angriffstechniken als in vernachlässigten Grundlagen wie Updates und dem Überblick über die eigenen Systeme.
Die Bitkom-Studie „Wirtschaftsschutz 2026“ vom August 2026 beziffert den Schaden durch Datendiebstahl, Spionage und Sabotage für die deutsche Wirtschaft auf 211 bis 270,8 Milliarden Euro. Davon gehen 160,4 bis 205,8 Milliarden Euro auf Cyberangriffe zurück, rund drei Viertel des Gesamtschadens. 96 Prozent der befragten Unternehmen waren nach eigenen Angaben betroffen oder vermuten es. Ransomware bleibt die Angriffsart, die am häufigsten Schäden verursacht (25 Prozent der Unternehmen). Schäden durch Deepfakes haben sich von 4 auf 8 Prozent verdoppelt.
Ransomware ist dabei längst mehr als Verschlüsselung. Bei der Double Extortion kopieren Täter vorher Daten und drohen mit Veröffentlichung. Ein Backup löst deshalb nur einen Teil des Problems: Die Systeme laufen wieder, die Daten können trotzdem im Netz landen.
Der Mythos „zu klein, um interessant zu sein“
Viele Geschäftsführer gehen davon aus, dass sich Angreifer für ihr Unternehmen nicht interessieren. Das ist ein Trugschluss, denn ein Großteil der Angriffe ist nicht gezielt. Kriminelle scannen das Internet automatisiert nach verwundbaren VPN-Gateways, Firewalls oder Mailservern. Wer eine offene Lücke hat, wird gefunden, unabhängig von der Größe.
Für Angreifer sind KMU aus mehreren Gründen attraktiv:
- Geringere Hürden: Häufig fehlt ein eigenes Security-Team. IT-Sicherheit läuft neben dem Tagesgeschäft.
- Hoher Druck: Ein Produktionsbetrieb, der stillsteht, oder ein Onlineshop, der nicht verkauft, steht schnell unter wirtschaftlichem Druck.
- Wertvolle Daten: Konstruktionspläne, Kundenlisten, Preise und Personaldaten sind verwertbar oder erpressbar.
- Zugang zu Größeren: Zulieferer und Dienstleister sind ein Weg in die Netze ihrer Kunden.
Die häufigsten Einfallstore und wie Sie sie schließen
Fast jeder Angriff beginnt an einer von wenigen typischen Stellen. Wer diese kennt, kann gezielt priorisieren.
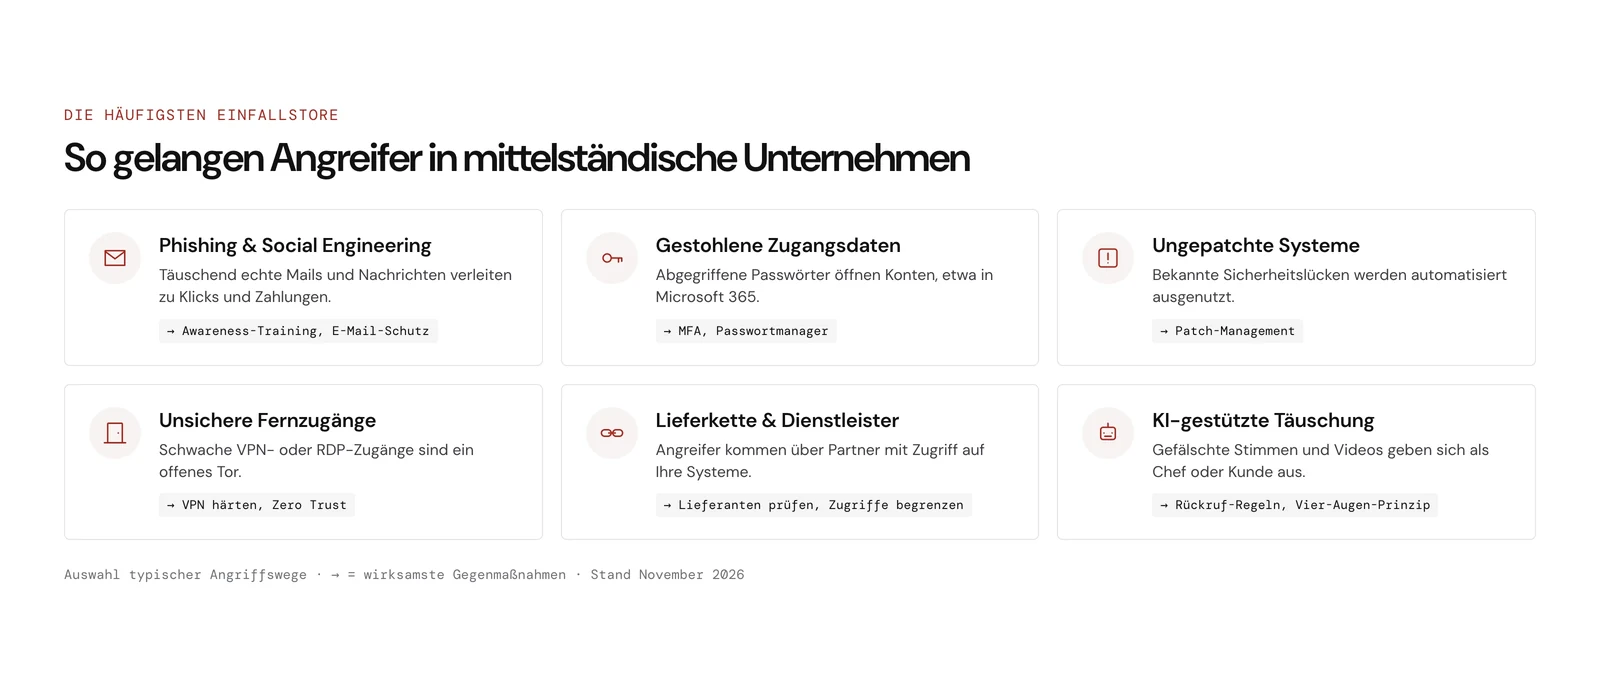
Phishing und Social Engineering
Phishing-Mails sind der Klassiker und durch KI-Textgeneratoren deutlich besser geworden. Rechtschreibfehler und holprige Formulierungen als Warnsignal fallen weg. Typisch sind gefälschte Microsoft-Anmeldeseiten, Rechnungen mit schädlichem Anhang oder Bezüge auf echte Projekte.
Gegenmaßnahmen: E-Mail-Filter mit Link- und Anhangsprüfung, ein klarer Meldeweg für verdächtige Mails, regelmäßige Awareness-Schulungen mit realistischen Phishing-Simulationen und MFA, damit ein eingegebenes Passwort allein nicht reicht.
Gestohlene Zugangsdaten und Infostealer
Viele Angriffe beginnen nicht mit einer technischen Lücke, sondern mit einer gültigen Anmeldung. Zugangsdaten stammen aus Phishing, aus Datenlecks anderer Dienste oder aus Infostealern: Schadprogramme, die gespeicherte Passwörter und Sitzungscookies aus Browsern auslesen, oft auf privaten Geräten, die auch dienstlich genutzt werden.
Gegenmaßnahmen: MFA für alle Konten, bevorzugt per App oder Sicherheitsschlüssel statt SMS, ein Passwortmanager für alle Mitarbeitenden, keine Passwortspeicherung im Browser auf unverwalteten Geräten und das Sperren von Konten ausgeschiedener Mitarbeitender am letzten Arbeitstag.
Ungepatchte Systeme
Bei rund 119 neuen Schwachstellen pro Tag ist Patchen keine Nebenaufgabe mehr. Besonders kritisch sind Systeme, die aus dem Internet erreichbar sind, von der Firewall bis zum Shop-Plugin. Das BSI weist darauf hin, dass kritische Schwachstellen zunehmend sehr schnell nach ihrem Bekanntwerden ausgenutzt werden.
Gegenmaßnahmen: Ein festes Patch-Management mit Prioritäten, Notfall-Updates für kritische Lücken an internetseitigen Systemen innerhalb weniger Tage, ein Überblick über alle Systeme und Softwarestände sowie die Ablösung von Systemen, für die es keine Updates mehr gibt.
Unsichere Fernzugänge und VPN-Schwachstellen
Seit dem Siegeszug des Homeoffice sind Fernzugänge ein bevorzugtes Ziel. Offene RDP-Ports, VPN-Zugänge ohne MFA, veraltete Firmware auf Firewalls oder vergessene Fernwartungstools von Dienstleistern verschaffen Angreifern direkten Zugang ins Firmennetz.
Gegenmaßnahmen: Keine direkt aus dem Internet erreichbaren RDP-Dienste, MFA für jeden Fernzugang, aktuelle Firmware, Protokollierung von Anmeldungen und schrittweise ein Zero-Trust-Ansatz. Mehr dazu lesen Sie in unserem Beitrag zu Netzwerksicherheit: Grundlagen und Best Practices.
Lieferkette und Dienstleister
IT-Dienstleister, Softwareanbieter, Wartungsfirmen für Maschinen oder Agenturen haben oft weitreichende Zugriffe. Wird einer von ihnen kompromittiert, sind auch seine Kunden gefährdet. Umgekehrt verlangen große Auftraggeber im Zuge von NIS2 zunehmend Sicherheitsnachweise von ihren Zulieferern.
Gegenmaßnahmen: Eine Liste aller Dienstleister mit Zugriff auf Systeme oder Daten, Zugänge nur bei Bedarf und zeitlich begrenzt, eigene Konten statt geteilter Logins, vertragliche Regeln zu Sicherheit und Meldepflichten sowie eine regelmäßige Überprüfung, ob Zugänge noch benötigt werden.
Microsoft-365-Kontoübernahmen
Microsoft 365 ist im Mittelstand das zentrale Werkzeug für E-Mail, Dateien und Zusammenarbeit und damit ein lohnendes Ziel. Typisch sind Kontoübernahmen per Phishing, teils mit abgegriffener MFA-Sitzung. Danach lesen Angreifer Rechnungsverkehr mit und versenden gefälschte Zahlungsaufforderungen aus dem echten Postfach.
Gegenmaßnahmen: Veraltete Anmeldeverfahren deaktivieren, phishing-resistente MFA für Administratoren, Regeln für bedingten Zugriff, Warnungen bei neuen Weiterleitungsregeln und ungewöhnlichen Anmeldungen, getrennte Administratorkonten und ein Backup der Microsoft-365-Daten. Hintergründe finden Sie in unserem Leitfaden zu Application- und Cloud-Sicherheit.
KI-gestützte Täuschung: Deepfakes und CEO-Fraud
Beim CEO-Fraud geben sich Täter als Geschäftsführung oder Geschäftspartner aus und fordern eine dringende Überweisung. Mit KI-generierten Stimmen und Videos wird diese Masche überzeugender: Ein Anruf klingt wie die Chefin, eine Videokonferenz zeigt scheinbar den Finanzvorstand. Die Bitkom-Zahlen zeigen, dass Schäden durch Deepfakes zunehmen.
Gegenmaßnahmen: Feste Regeln: Zahlungen und Kontoänderungen nur nach dem Vier-Augen-Prinzip, Rückruf über eine bekannte, gespeicherte Nummer statt über die Nummer aus der Nachricht, und ein Codewort für ungewöhnliche Anweisungen. Mitarbeitende dürfen solche Anweisungen prüfen, auch wenn es eilig klingt.
| Einfallstor | Typisches Vorgehen | Wirksamste Gegenmaßnahme |
|---|---|---|
| Phishing | Gefälschte Anmeldeseite, schädlicher Anhang | E-Mail-Schutz, Awareness, MFA |
| Gestohlene Zugangsdaten | Anmeldung mit gültigem Passwort | MFA, Passwortmanager |
| Ungepatchte Systeme | Automatisierte Ausnutzung bekannter Lücken | Patch-Management mit Prioritäten |
| Unsichere Fernzugänge | VPN ohne MFA, offenes RDP | VPN härten, MFA, Zero Trust |
| Lieferkette | Zugang über kompromittierten Dienstleister | Zugriffe begrenzen, Lieferanten prüfen |
| Microsoft 365 | Kontoübernahme, Weiterleitungsregeln | Bedingter Zugriff, Monitoring, M365-Backup |
| Deepfake / CEO-Fraud | Gefälschter Anruf mit Zahlungsauftrag | Rückruf-Regel, Vier-Augen-Prinzip |
Was 2027 neu wird und wichtig ist
NIS2: Wer betroffen ist und was gilt
Das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz ist am 6. Dezember 2025 in Kraft getreten und hat das BSI-Gesetz grundlegend erneuert. Nach Schätzungen fallen rund 29.500 Unternehmen in 18 Sektoren darunter, als „wichtige“ oder „besonders wichtige Einrichtungen“. Maßgeblich sind Branche, Tätigkeit und Größe: Erfasst sind in der Regel Unternehmen der genannten Sektoren ab 50 Beschäftigten oder mit mehr als 10 Millionen Euro Jahresumsatz und Bilanzsumme, in einigen Bereichen auch unabhängig von der Größe.
Für betroffene Unternehmen bedeutet das:
- Betroffenheitsprüfung: Prüfen und dokumentieren Sie, ob und wie Ihr Unternehmen eingestuft ist. Das BSI bietet dafür eine Orientierungshilfe. Betroffene müssen sich beim BSI registrieren, auch wenn die ursprünglichen Fristen abgelaufen sind.
- Risikomanagement: Angemessene technische und organisatorische Maßnahmen, von Backup und Notfallmanagement über Zugriffskontrolle und MFA bis zur Sicherheit der Lieferkette.
- Meldepflichten: Bei erheblichen Sicherheitsvorfällen eine frühe Erstmeldung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach.
- Geschäftsleitung: Nach § 38 BSIG muss die Geschäftsleitung die Maßnahmen umsetzen und überwachen. Bei schuldhafter Pflichtverletzung haftet sie gegenüber dem Unternehmen. Zudem müssen Geschäftsleitungen regelmäßig an Schulungen teilnehmen, um Risiken und Risikomanagement im Bereich IT-Sicherheit beurteilen zu können.
Auch Unternehmen, die nicht direkt betroffen sind, spüren NIS2 über ihre Kunden, die Sicherheitsanforderungen an Zulieferer weitergeben. Eine ausführliche Checkliste finden Sie in unserem NIS2-Praxis-Check für Unternehmen.
Cyber Resilience Act für Hersteller digitaler Produkte
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) richtet sich an Hersteller, Importeure und Händler von Produkten mit digitalen Elementen. Dazu gehören vernetzte Geräte, Maschinen und Software. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle innerhalb von 24 Stunden über die zentrale Meldeplattform der ENISA melden, auch für Produkte, die bereits auf dem Markt sind. Ab dem 11. Dezember 2027 gelten alle Anforderungen, etwa Security by Design, Sicherheitsupdates über den Lebenszyklus und die CE-Kennzeichnung.
Für Maschinenbauer, Gerätehersteller und Softwareanbieter im Mittelstand heißt das: Meldeprozesse, eine Softwarestückliste (SBOM) und eine Update-Strategie gehören jetzt aufgebaut, nicht erst Ende 2027.
Anforderungen von Cyberversicherungen
Cyberversicherungen sind ein sinnvoller Baustein, ersetzen aber keine Schutzmaßnahmen. Versicherer fragen vor Vertragsschluss den Sicherheitsstand ab und knüpfen den Versicherungsschutz an Obliegenheiten. Typische Mindestanforderungen sind MFA für E-Mail, Fernzugänge und Administratorkonten, regelmäßige und vom Netz getrennte Backups, zeitnahes Einspielen von Sicherheitsupdates, aktueller Virenschutz oder EDR, getrennte Administratorkonten und Schulungen der Mitarbeitenden. Die genauen Anforderungen unterscheiden sich je nach Versicherer und Tarif.
Wichtig: Wer im Fragebogen Maßnahmen angibt, die in der Praxis nicht umgesetzt sind, riskiert im Schadenfall Probleme bei der Leistung. Prüfen Sie Ihre Angaben deshalb mit Ihrer IT.
KI auf Angreiferseite
Laut Bitkom gehen 82 Prozent der Unternehmen davon aus, dass Angreifer verstärkt KI einsetzen. KI senkt die Einstiegshürde: Phishing-Mails werden fehlerfrei und persönlich, Stimmen lassen sich nachbilden, Schwachstellen schneller ausnutzen. Meist entstehen bessere Varianten bekannter Methoden, keine völlig neuen. Die Konsequenz: Die Grundlagen werden wichtiger, nicht unwichtiger. MFA, Updates, Rückruf-Regeln und gute Backups wirken auch gegen KI-gestützte Angriffe.
Schutzplan in 3 Stufen
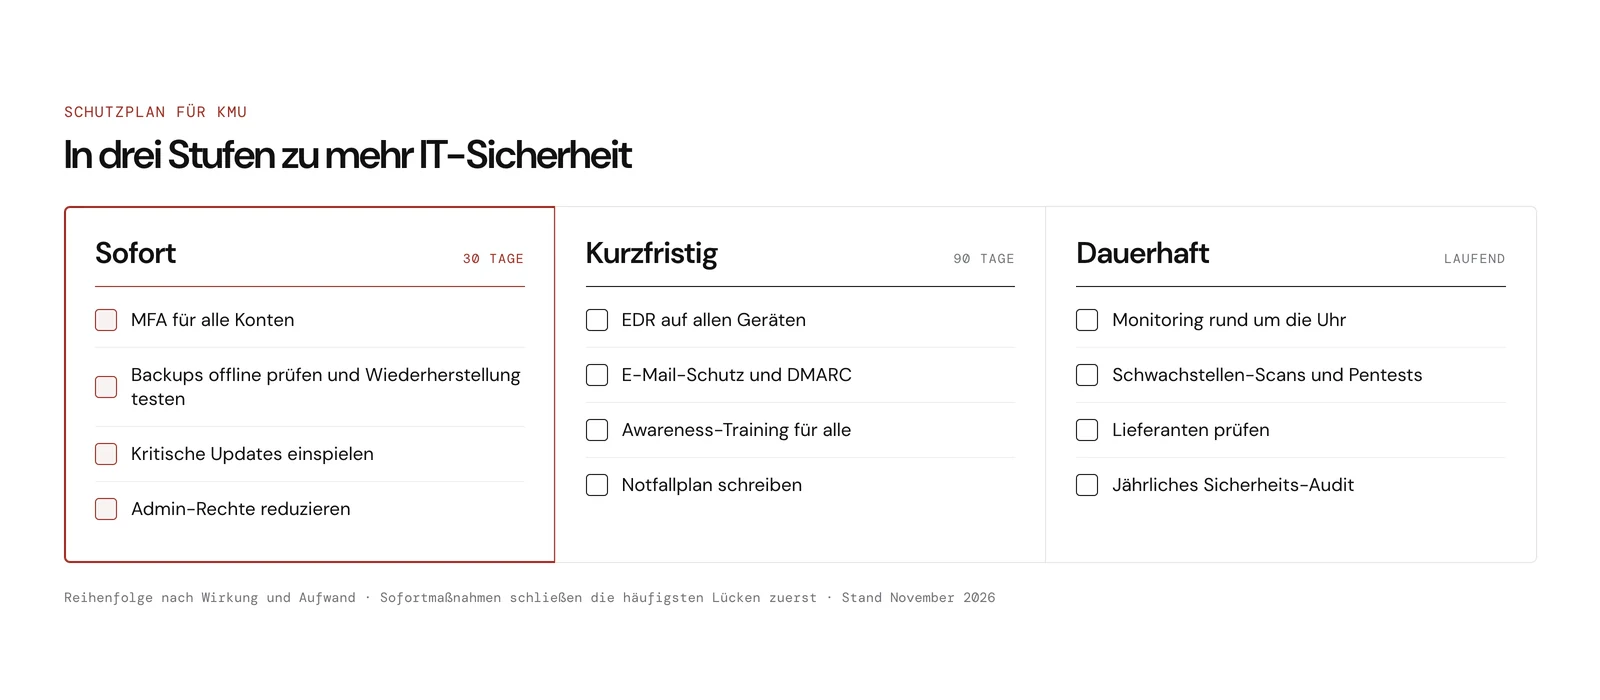
Niemand muss alles gleichzeitig umsetzen. Entscheidend ist die Reihenfolge: zuerst die größte Wirkung bei überschaubarem Aufwand, dann Ausbau und dauerhafter Betrieb.
Stufe 1: Sofortmaßnahmen in 30 Tagen
- MFA für alle Konten: Zuerst für Administratoren, E-Mail und Microsoft 365, VPN und Fernzugänge, Backup-Systeme und Dienstleisterzugänge, danach für alle übrigen Konten.
- Backups prüfen: Gibt es mindestens eine Kopie, die vom Netz getrennt oder unveränderlich ist? Führen Sie eine echte Wiederherstellung eines wichtigen Systems durch und messen Sie die Dauer.
- Kritische Updates einspielen: Vor allem Firewall, VPN, Mailserver, Webserver und Shop-Systeme. Prüfen Sie, welche Systeme keine Updates mehr erhalten.
- Admin-Rechte reduzieren: Niemand arbeitet im Alltag mit Administratorrechten. Admins bekommen ein separates Konto, das nur für Verwaltungsaufgaben genutzt wird. Ungenutzte und alte Konten werden gelöscht.
- Asset-Inventar beginnen: Eine einfache Liste aller Server, Clients, Netzwerkgeräte, Cloud-Dienste und Dienstleisterzugänge. Was Sie nicht kennen, können Sie nicht schützen.
Stufe 2: Kurzfristig in 90 Tagen
- EDR auf allen Geräten: Endpoint Detection and Response erkennt verdächtiges Verhalten, nicht nur bekannte Schadsoftware, und kann betroffene Geräte isolieren. XDR erweitert das auf E-Mail, Identitäten und Cloud.
- E-Mail-Schutz und DMARC: Ein guter Spam- und Malware-Filter sowie SPF, DKIM und DMARC für Ihre Domain. Das erschwert gefälschte Mails in Ihrem Namen.
- Awareness-Training: Kurze, regelmäßige Schulungen statt eines jährlichen Pflichttermins, ergänzt durch Phishing-Simulationen. Ziel ist, dass verdächtige Mails gemeldet werden.
- Notfallplan schreiben: Wer entscheidet, wer wird informiert, was wird zuerst wiederhergestellt?
- Netzwerk segmentieren: Server, Clients, Produktion, Gäste und Drucker in getrennte Bereiche. So kann sich ein Angreifer nicht ungehindert ausbreiten.
Stufe 3: Dauerhaft
- Monitoring rund um die Uhr: Ein Security Operations Center (SOC), intern oder als Dienstleistung, wertet Warnungen auch nachts und am Wochenende aus.
- Schwachstellen-Scans und Pentests: Regelmäßige automatisierte Scans der internen und externen Systeme sowie gezielte Penetrationstests, etwa nach größeren Änderungen oder einmal im Jahr.
- Lieferanten prüfen: Sicherheitsanforderungen in Verträgen, regelmäßige Überprüfung der Zugriffe und klare Meldewege bei Vorfällen.
- Jährliches Audit: Ein strukturierter Blick von außen auf Technik und Organisation, zum Beispiel angelehnt an den CyberRisikoCheck des BSI nach DIN SPEC 27076 oder an ISO 27001.
- Zero Trust ausbauen: Jeder Zugriff wird anhand von Identität, Gerät und Kontext geprüft. Vieles steckt bereits in vorhandenen Lizenzen.
- Übungen: Jährlich ein Ransomware-Szenario durchspielen.
Backups nach der 3-2-1-1-0-Regel
Ransomware zielt gezielt auf erreichbare Sicherungen. Ein belastbares Backup-Konzept folgt deshalb der erweiterten 3-2-1-1-0-Regel:
| Ziffer | Bedeutung | Praxis |
|---|---|---|
| 3 | Drei Kopien der Daten | Produktivdaten plus zwei Sicherungen |
| 2 | Zwei unterschiedliche Speichermedien | Zum Beispiel NAS und Cloud oder Band |
| 1 | Eine Kopie außer Haus | Rechenzentrum oder Cloud an anderem Standort |
| 1 | Eine Kopie offline oder unveränderlich | Immutable Storage oder physisch getrenntes Medium |
| 0 | Null Fehler bei der Wiederherstellung | Regelmäßige, dokumentierte Restore-Tests |
Ein erfolgreich gemeldeter Backup-Job ist noch kein Nachweis, dass die Wiederherstellung funktioniert. Legen Sie fest, wie lange ein Ausfall höchstens dauern darf und wie viel Datenverlust tragbar ist, und prüfen Sie das im Test. Wie wir das umsetzen, zeigt unsere Seite zu Backup und Disaster Recovery.
Sie möchten den Schutzplan Schritt für Schritt umsetzen? In unserem Leitfaden finden Sie Sofortmaßnahmen mit Zuständigkeit und Aufwand, eine Einordnung der NIS2-Pflichten und eine Audit-Checkliste zum Selbstausfüllen. Kostenlosen Cybersecurity Guide anfordern
Notfallplan: Was tun im Ernstfall?
Wenn eine Erpressernachricht erscheint oder ungewöhnliche Überweisungen auftauchen, zählt ein klarer Ablauf. Halten Sie diese Checkliste ausgedruckt bereit, denn im Ernstfall funktionieren E-Mail und Fileserver oft nicht.
- Ruhe bewahren und nichts löschen: Betroffene Systeme nicht ausschalten, sondern vom Netz trennen. Beim Herunterfahren gehen wichtige Spuren im Arbeitsspeicher verloren.
- Notfallteam informieren: Geschäftsleitung, IT-Verantwortliche und Ihren IT-Dienstleister über vorher festgelegte Kanäle, zum Beispiel per Telefon statt per kompromittierter E-Mail.
- Ausbreitung stoppen: Betroffene Konten sperren, Passwörter von Administratoren ändern, Fernzugänge vorübergehend schließen.
- Dokumentieren: Was ist wann passiert? Screenshots, Protokolle und Erpressernachrichten aufbewahren.
- Meldepflichten prüfen: Datenschutz, NIS2 und gegebenenfalls Cyber Resilience Act (siehe Tabelle).
- Polizei einschalten: Die Zentralen Ansprechstellen Cybercrime (ZAC) der Landeskriminalämter sind speziell für Unternehmen da. In Baden-Württemberg ist das die ZAC beim LKA.
- Kein vorschnelles Lösegeld: Eine Zahlung garantiert weder die Entschlüsselung noch die Löschung gestohlener Daten.
- Versicherer und Partner informieren: Cyberversicherung frühzeitig melden, Mitarbeitende und Kunden abgestimmt informieren.
- Sauber wiederherstellen: Erst Ursache und Zugangsweg klären, dann aus sauberen Backups wiederherstellen. Sonst ist der Angreifer schnell wieder im System.
| Pflicht | Wer | Frist | An wen |
|---|---|---|---|
| DSGVO, Art. 33 | Alle Unternehmen bei Datenschutzverletzungen mit Risiko für Betroffene | Innerhalb von 72 Stunden | Zuständige Datenschutzaufsichtsbehörde |
| NIS2, § 32 BSIG | Wichtige und besonders wichtige Einrichtungen bei erheblichen Vorfällen | Erstmeldung 24 Stunden, Meldung 72 Stunden, Abschluss nach einem Monat | Gemeinsame Meldestelle von BSI und BBK |
| Cyber Resilience Act | Hersteller von Produkten mit digitalen Elementen | Frühwarnung 24 Stunden bei aktiv ausgenutzten Schwachstellen und schweren Vorfällen | Meldeplattform der ENISA und zuständiges CSIRT |
Die Fristen beginnen mit Kenntnis des Vorfalls, nicht mit dessen Aufklärung. Legen Sie deshalb vorab fest, wer meldet und wo die Zugänge zu den Meldeportalen hinterlegt sind.
Kosten realistisch einordnen
Was IT-Sicherheit kostet, hängt von Größe, Standorten, vorhandener Infrastruktur und Betriebsmodell ab. Pauschale Preise helfen wenig, die Kostenlogik schon:
- Vieles ist bereits bezahlt: MFA, bedingter Zugriff, Geräteverwaltung und teilweise EDR stecken in vielen Microsoft-365-Lizenzen. Sie müssen nur konfiguriert werden.
- Einmalige Kosten: Bestandsaufnahme, Audit, Konfiguration, Netzwerksegmentierung, Notfallplan und Pentests.
- Laufende Kosten: Lizenzen für EDR, E-Mail-Schutz und Backup, Patch-Management, Monitoring und Schulungen. Hier lohnt der Vergleich mit Managed Services.
- Kosten eines Vorfalls: Betriebsunterbrechung, Wiederherstellung, Forensik, Rechtsberatung, entgangene Aufträge und Reputationsschaden. Diese Kosten können die Ausgaben für Vorsorge schnell übersteigen.
Als Orientierung nennen BSI und Bitkom einen Anteil von mindestens 20 Prozent des IT-Budgets für IT-Sicherheit. Für Beratung und Umsetzung gibt es je nach Bundesland und Vorhaben zudem Förderprogramme. Einen Überblick finden Sie auf unserer Seite zu Förderprogrammen.
Selbstcheck: 15 Fragen zur IT-Sicherheit Ihres Unternehmens
Beantworten Sie die folgenden Fragen ehrlich mit Ja oder Nein. Es geht um einen schnellen Überblick, nicht um eine Note.
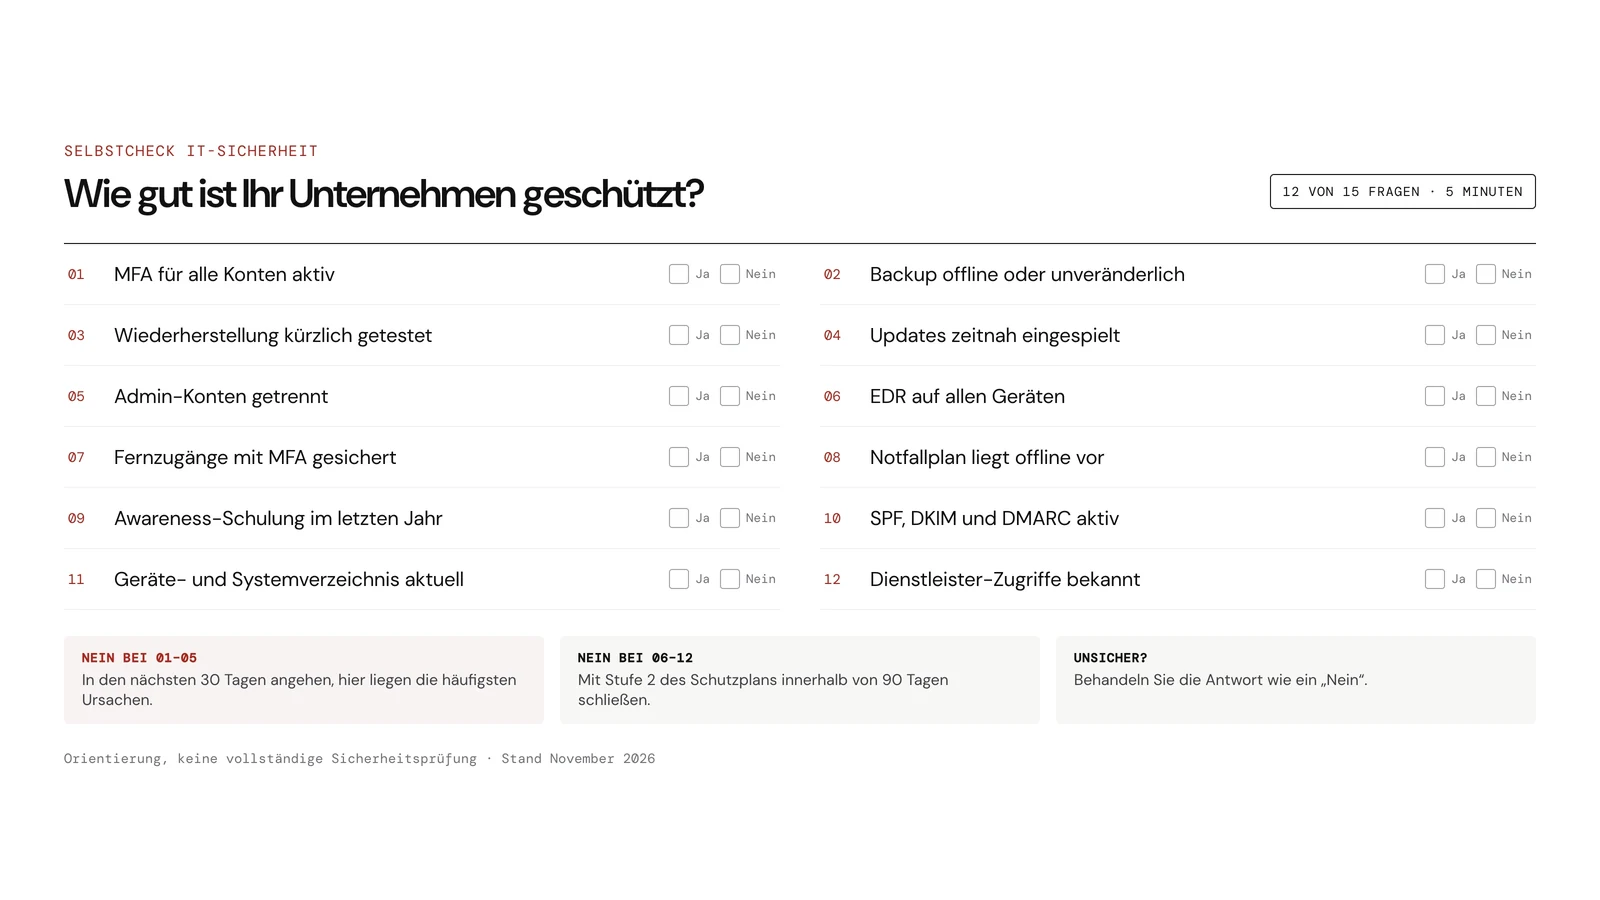
- Ist für alle Benutzerkonten, insbesondere für E-Mail, Microsoft 365, VPN und Administratoren, eine Mehr-Faktor-Authentifizierung aktiv?
- Gibt es mindestens eine Sicherungskopie, die offline oder unveränderlich gespeichert ist?
- Haben Sie in den letzten sechs Monaten eine vollständige Wiederherstellung eines wichtigen Systems getestet?
- Werden Sicherheitsupdates für Server, Clients, Firewall und VPN zeitnah und nach festen Regeln eingespielt?
- Arbeiten Administratoren im Alltag mit einem normalen Konto und nutzen ein separates Konto nur für Verwaltungsaufgaben?
- Ist auf allen Geräten ein Schutz mit Verhaltenserkennung (EDR) installiert und wird er überwacht?
- Sind alle Fernzugänge mit MFA abgesichert und ist kein RDP-Dienst direkt aus dem Internet erreichbar?
- Gibt es einen schriftlichen Notfallplan, der auch offline verfügbar ist?
- Haben alle Mitarbeitenden im letzten Jahr an einer Awareness-Schulung teilgenommen?
- Sind SPF, DKIM und DMARC für Ihre E-Mail-Domain eingerichtet?
- Gibt es ein aktuelles Verzeichnis aller Geräte, Systeme und Cloud-Dienste?
- Wissen Sie, welche Dienstleister auf welche Systeme zugreifen können?
- Werden Sicherheitswarnungen auch nachts und am Wochenende ausgewertet?
- Gilt für Zahlungen und Änderungen von Bankverbindungen verbindlich das Vier-Augen-Prinzip mit Rückruf über eine bekannte Nummer?
- Wurde in den letzten zwölf Monaten ein Schwachstellen-Scan oder Penetrationstest durchgeführt?
So werten Sie aus: Ein „Nein“ bei den Fragen 1 bis 5 sollten Sie in den nächsten 30 Tagen angehen, denn hier liegen die häufigsten Ursachen erfolgreicher Angriffe. Die Fragen 6 bis 12 entsprechen Stufe 2 des Schutzplans, die Fragen 13 bis 15 dem dauerhaften Betrieb. Wer bei der Antwort unsicher ist, sollte das wie ein „Nein“ behandeln.
Sie haben mehrere Fragen mit Nein beantwortet? Das ist im Mittelstand keine Seltenheit und meist mit überschaubarem Aufwand zu ändern. Gemeinsam ordnen wir Ihre Ergebnisse ein und legen die sinnvollste Reihenfolge fest. Kostenloses Erstgespräch vereinbaren
FAQ zur IT-Sicherheit im Mittelstand
Sind kleine Unternehmen wirklich ein Ziel für Cyberangriffe?
Ja. Viele Angriffe laufen automatisiert und suchen nach verwundbaren Systemen, unabhängig von der Unternehmensgröße. Das BSI beobachtet bei KMU weiterhin eine hohe Zahl von Ransomware-Vorfällen, meist weil grundlegende Schutzmaßnahmen fehlen.
Welche Maßnahme bringt am meisten, wenn wir nur eine umsetzen können?
Die Mehr-Faktor-Authentifizierung für alle Konten, vor allem für E-Mail, Microsoft 365, Fernzugänge und Administratoren. Direkt danach folgen getrennte, getestete Backups. Beide Maßnahmen sind schnell umsetzbar und wirken gegen viele typische Angriffe.
Ist mein Unternehmen von NIS2 betroffen?
Das hängt von Branche, Tätigkeit und Größe ab und lässt sich nur im Einzelfall beurteilen. Das BSI bietet auf seiner NIS2-Seite eine Orientierungshilfe. Auch wenn Sie nicht direkt betroffen sind, können Kunden NIS2-nahe Anforderungen an Sie als Lieferanten stellen.
Reichen Virenschutz und Firewall nicht aus?
Nein. Viele Angriffe nutzen gültige Zugangsdaten oder legitime Werkzeuge, die ein klassischer Virenschutz nicht erkennt. Wirksamer Schutz kombiniert MFA, Updates, EDR, getrennte Backups, Monitoring und geschulte Mitarbeitende.
Brauchen wir eine Cyberversicherung?
Eine Cyberversicherung kann finanzielle Folgen abfedern und bietet oft Unterstützung im Notfall. Sie setzt aber selbst Schutzmaßnahmen wie MFA und Backups voraus. Ohne diese Grundlagen ist der Versicherungsschutz häufig schwer zu bekommen oder im Schadenfall gefährdet.
Sollten wir im Ernstfall Lösegeld zahlen?
Behörden raten grundsätzlich davon ab. Eine Zahlung garantiert weder funktionierende Entschlüsselung noch die Löschung gestohlener Daten und finanziert weitere Angriffe. Entscheiden Sie im Ernstfall nicht allein, sondern gemeinsam mit Polizei, Fachleuten und Versicherer.
Webect als Partner für Ihre IT-Sicherheit
Webect ist IT-Systemhaus und Digitalagentur zugleich. Für Ihre Sicherheit bedeutet das: Wir betrachten nicht nur Server, Netzwerk und Arbeitsplätze, sondern auch Microsoft 365, Ihre Website, Ihren Onlineshop und die Schnittstellen zu ERP und anderen Systemen. Gerade an diesen Übergängen entstehen häufig Lücken.
Seit mehr als 12 Jahren begleiten wir mittelständische Unternehmen. Unser 14-köpfiges Team hat über 220 Projekte umgesetzt. So unterstützen wir Sie:
- Bestandsaufnahme: Ein IT-Audit zeigt, wo Sie stehen, und ein Penetrationstest prüft Ihre Systeme aus Sicht eines Angreifers.
- Absicherung: Wir setzen Maßnahmen für IT-Security und Netzwerk-Security um, von MFA und EDR bis zur Segmentierung.
- Backup und Wiederherstellung: Konzepte für Backup und Disaster Recovery mit getrennten Sicherungen und regelmäßigen Restore-Tests.
- Betrieb: Patch-Management und IT-Betrieb rund um die Uhr, damit Updates und Warnungen nicht liegen bleiben.
- Compliance: Unterstützung bei NIS2-Betroffenheit, Dokumentation und Notfallplanung im Rahmen von Sicherheit und Compliance.
Wir sind persönlich in der Region Stuttgart für Sie da und arbeiten bundesweit remote. Wie sich die Rolle eines Systemhauses gerade verändert, beschreiben wir im Beitrag IT-Systemhaus im KI-Wandel. Sie möchten wissen, wo Sie stehen? Sprechen Sie uns an.
Quellen
- BSI: Die Lage der IT-Sicherheit in Deutschland (Lageberichte)
- BSI: Die Lage der IT-Sicherheit in Deutschland 2025 (Kurzfassung, PDF)
- BSI-Lagebericht 2025: Gefährdungslage der kleinen und mittleren Unternehmen
- Bitkom: Presseinformation zur Studie Wirtschaftsschutz 2026
- Bitkom: Studie Wirtschaftsschutz 2026
- BSI: NIS-2-regulierte Unternehmen
- BSIG § 32: Meldepflichten
- BSIG § 38: Billigungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen
- EUR-Lex: Verordnung (EU) 2024/2847 (Cyber Resilience Act)
- EUR-Lex: Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie)
- EUR-Lex: Datenschutz-Grundverordnung (EU) 2016/679
- BSI: CyberRisikoCheck für KMU
- Polizei: Zentrale Ansprechstellen Cybercrime (ZAC)
Stand: 19. November 2026. Dieser Beitrag bietet eine technische und organisatorische Orientierung und ersetzt keine Rechtsberatung. Bitte lassen Sie die Einordnung Ihres Unternehmens nach NIS2, Cyber Resilience Act und DSGVO im Einzelfall prüfen.


